Understand Law
Doanh nghiệp xử lý dữ liệu: tự đánh giá rủi ro, khắc phục và thông báo
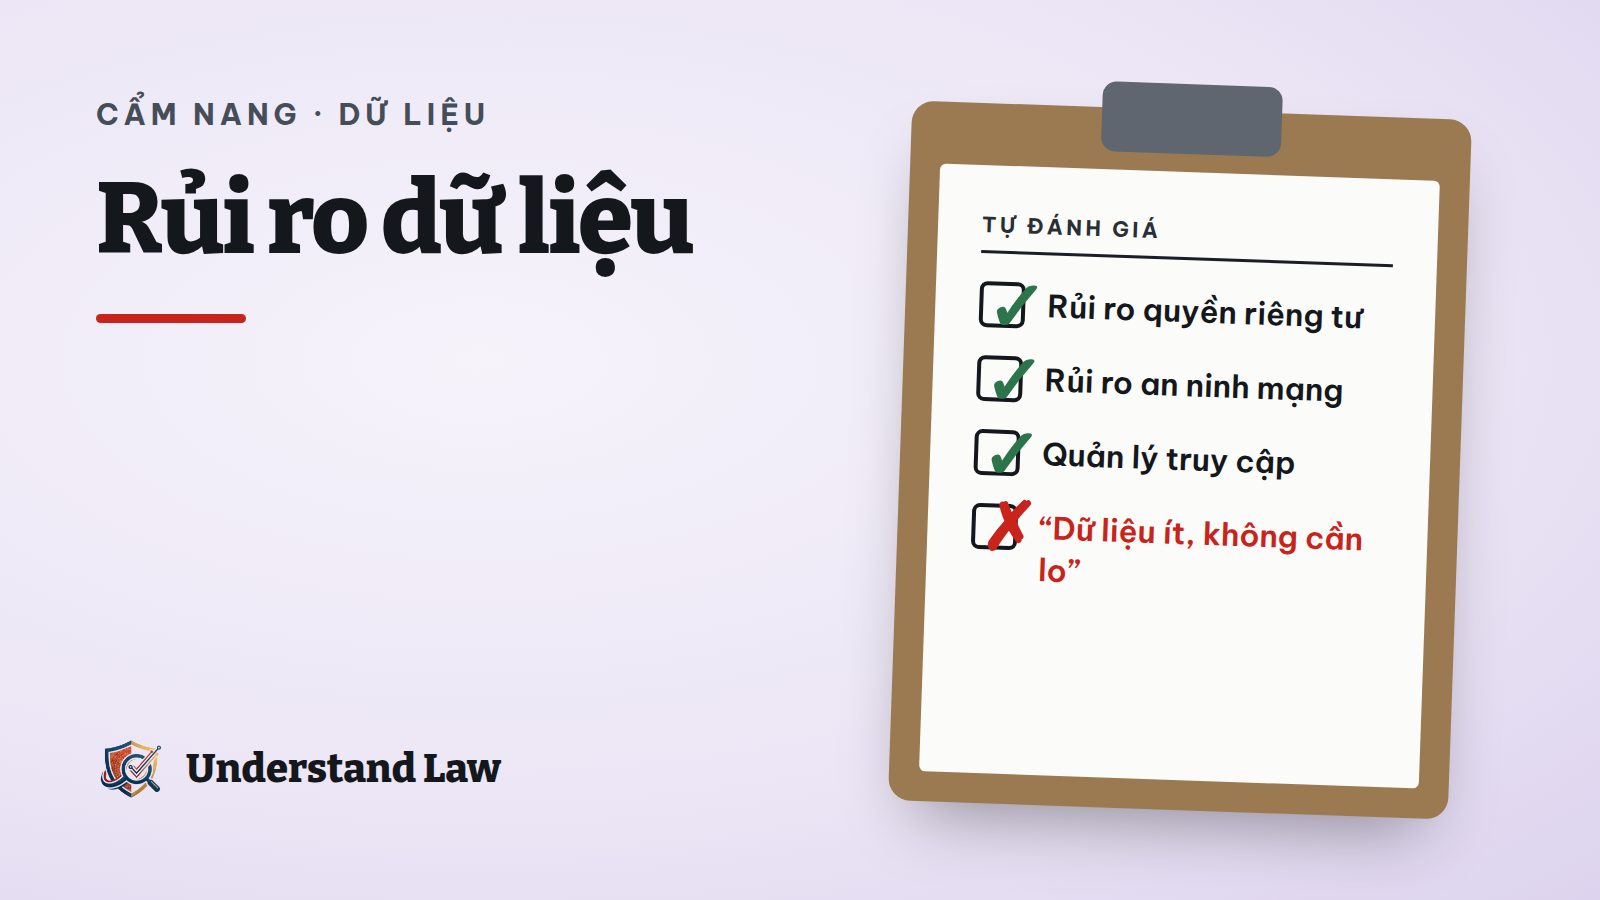
Luật Dữ liệu 2024: rủi ro xử lý dữ liệu gồm rủi ro quyền riêng tư, an ninh mạng, nhận dạng và truy cập; chủ quản dữ liệu tự đánh giá, áp dụng biện pháp bảo vệ, khắc phục và thông báo cho bên liên quan.
Cập nhật 3/10/20261 phút đọc1 lượt xemChưa có luật sư duyệt
Startup lưu dữ liệu khách hàng trên cloud, chia quyền cho nhiều nhân viên: rủi ro nằm ở đâu và trách nhiệm là gì?
Quy định nói gì
- Rủi ro trong xử lý dữ liệu gồm: rủi ro quyền riêng tư, rủi ro an ninh mạng, rủi ro nhận dạng và quản lý truy cập, rủi ro khác.
- Chủ quản dữ liệu ngoài khu vực nhà nước tự đánh giá, xác định rủi ro, áp dụng biện pháp bảo vệ, kịp thời khắc phục và thông báo cho chủ thể dữ liệu, bên liên quan.
- Chủ quản dữ liệu cốt lõi, dữ liệu quan trọng phải đánh giá rủi ro định kỳ và thông báo đơn vị chuyên trách an ninh mạng.
Gợi ý triển khai
- Lập danh mục dữ liệu, phân quyền tối thiểu, bật xác thực hai lớp.
- Ghi nhật ký truy cập; có quy trình báo sự cố.
- Kết hợp nghĩa vụ theo Luật Bảo vệ dữ liệu cá nhân.
Nguồn đã đối chiếu
- Luật Dữ liệu Điều 25
- Luật Dữ liệu Điều 13
Ngày kiểm tra căn cứ: 3/10/2026 (ngày đối chiếu bản gốc sớm nhất trong các văn bản trên). Đây là thông tin tham khảo, không phải tư vấn pháp lý và không kết luận việc nội dung của bạn có vi phạm hay không. Luật thay đổi nhanh: hãy xác nhận với luật sư trước khi quyết định.
Tra theo chủ đề:Dữ liệu cá nhân, an ninh mạng