Understand Law
Vượt mật khẩu vào tài khoản, điện thoại người khác: tội xâm nhập trái phép
Bộ luật Hình sự Điều 289 xử lý người cố ý vượt cảnh báo, mã truy cập, tường lửa, dùng quyền quản trị của người khác để xâm nhập trái phép, chiếm quyền điều khiển, lấy cắp, thay đổi dữ liệu.
Cập nhật 3/10/20261 phút đọcChưa có luật sư duyệt
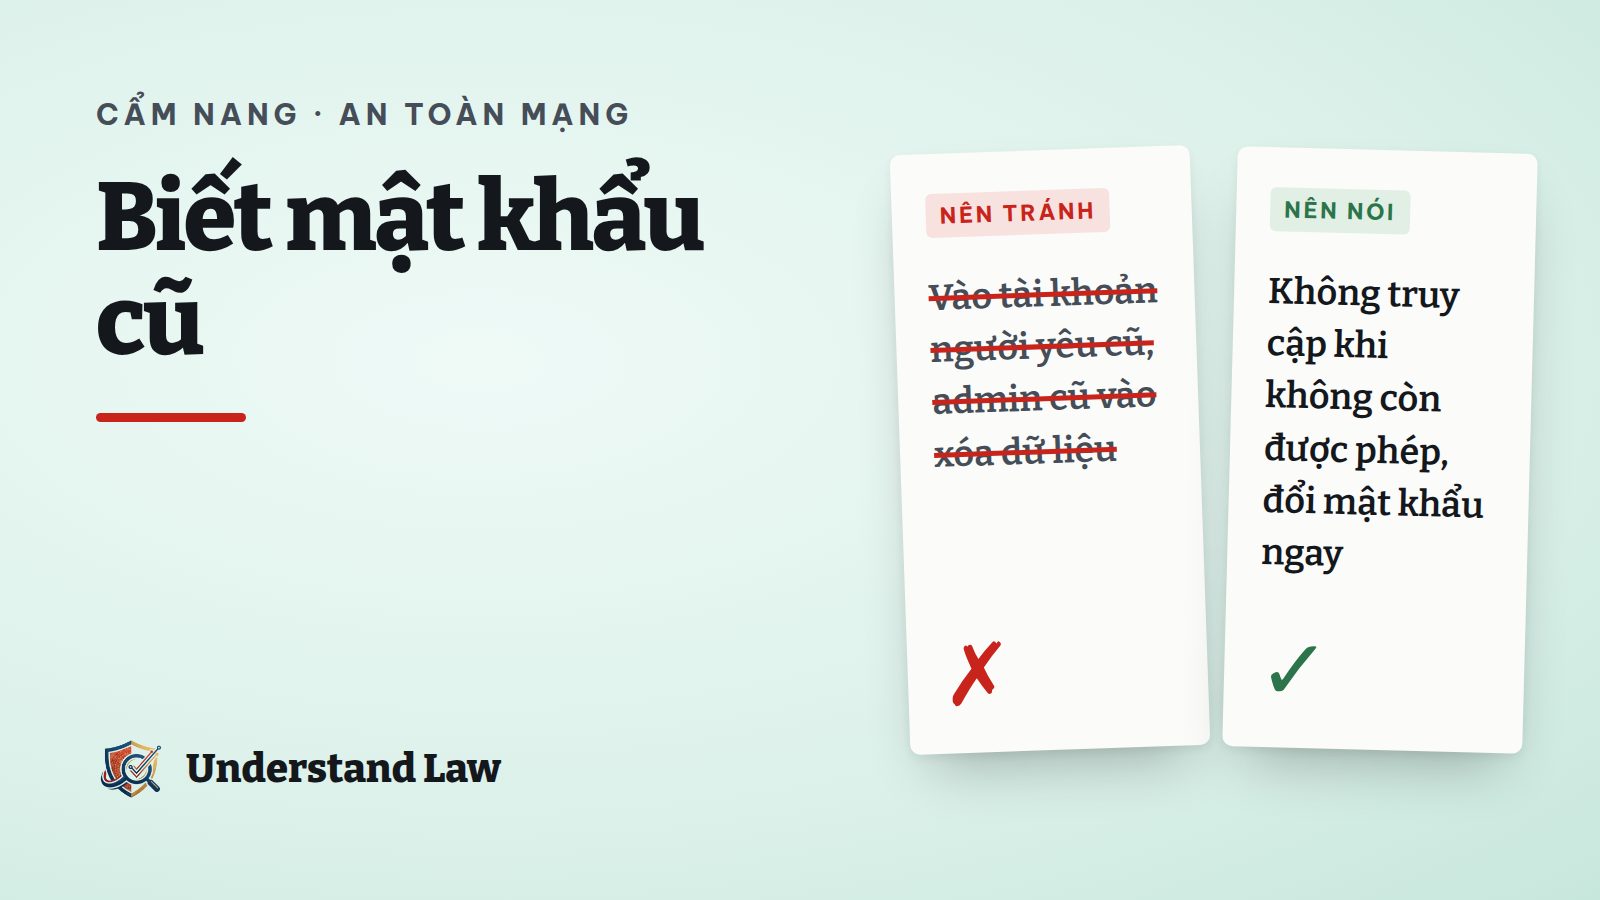
Biết mật khẩu cũ của người yêu cũ rồi vào xóa ảnh, đăng bài; nhân viên nghỉ việc dùng tài khoản quản trị cũ vào fanpage công ty. Đây không chỉ là chuyện cá nhân.
Quy định nói gì
Điều 289 Bộ luật Hình sự xử lý người cố ý:
- Vượt qua cảnh báo, mã truy cập, tường lửa, sử dụng quyền quản trị của người khác hoặc phương thức khác
- Xâm nhập trái phép vào mạng máy tính, mạng viễn thông hoặc phương tiện điện tử của người khác
- để chiếm quyền điều khiển; can thiệp chức năng; lấy cắp, thay đổi, hủy hoại, làm giả dữ liệu hoặc sử dụng trái phép dịch vụ.
Ví dụ rủi ro
- Đăng nhập tài khoản người khác dù “biết mật khẩu”.
- Admin cũ quay lại xóa dữ liệu fanpage.
Doanh nghiệp nên làm
- Thu hồi quyền quản trị ngay khi nhân sự nghỉ.
- Lưu nhật ký truy cập.
Nguồn đã đối chiếu
- BLHS Điều 289
Ngày kiểm tra căn cứ: 23/9/2026 (ngày đối chiếu bản gốc sớm nhất trong các văn bản trên). Đây là thông tin tham khảo, không phải tư vấn pháp lý và không kết luận việc nội dung của bạn có vi phạm hay không. Luật thay đổi nhanh: hãy xác nhận với luật sư trước khi quyết định.
Tra theo chủ đề:Dữ liệu cá nhân, an ninh mạngTin giả, thông tin chưa kiểm chứngVu khống, xúc phạm danh dựChống Nhà nước, bí mật nhà nước